Size: a a a

2019 November 04

ロ

ローマ in Codeibcommunity
Александр
Ну сегодня праздник. При том баффой
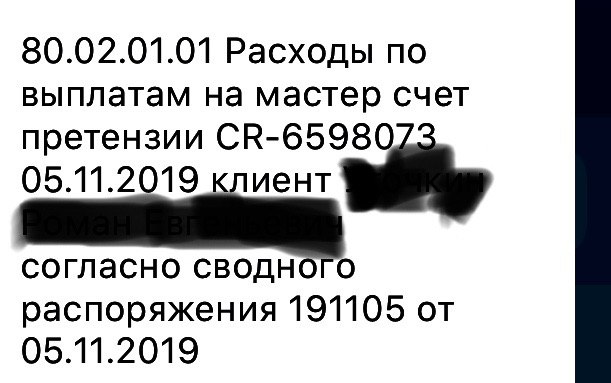
Однако, сейчас перезвонили с центрального банка по вопросу моего обращения, направленного по адресу info_fincert@cbr.ru. Пообещали принять меры. Также как и в ВТБ рекомендовали после обработки платежей подать в контакт центр ВТБ устное заявление на возврат средств.
источник

ロ

ローマ in Codeibcommunity
Александр
В РФ до сих пор. Без бумажки ты какашка. Учти
Может в моем случае имеет значение запись разговора.
источник

А

Александр in Codeibcommunity
Ну. Не зря говорил :-)
источник

А

Александр in Codeibcommunity
Финцерт полномочия норм получил недавно
источник

E

Evgeniy in Codeibcommunity
обращение по телефону на блокировку принимают для оперативности. потом по идее нужно подтвердить письменно.
источник

ロ

ローマ in Codeibcommunity
Evgeniy
обращение по телефону на блокировку принимают для оперативности. потом по идее нужно подтвердить письменно.
Но письменное обращение на это не потребовали 🤷‍♂️ так или иначе, я мог заблокировать карту в приложении
источник

Ю

Юрий in Codeibcommunity
ИТ всё-таки победили? 😊
источник
2019 November 05

А

Александр in Codeibcommunity
«РБК» сообщает:

Данные держателей кредитных карт Альфа-банка оказались выставлены на продажу. Продавец, опубликовавший соответствующее объявление на одном из специализированных форумов, заявил, что у него есть свежие данные примерно 3,5 тыс. клиентов Альфа-банка.

Дозвониться удалось до девяти клиентов: большинство из них, в том числе те, кого не удалось проверить через мобильное приложение, подтвердили, что недавно оформляли кредитную карту в Альфа-банке. Одному из клиентов уже успели позвонить мошенники, он заблокировал карту.

Представитель Альфа-банка подтвердил РБК факт распространения персональных данных небольшого числа клиентов.


31.10.2019 мы сами обнаружили продавца, о котором пишет «РБК», получили образцы и передали их в «Альфа-банк». 😎

Дальнейшая судьба этой информации нам неизвестна, никакой дополнительной информации банк у нас не запрашивал. 🤷‍♂️

Как сообщает пресс-служба Банка: потерь нет «Достоверно установлено, что возникновение данной ситуации не является следствием нарушения защиты корпоративной информационной системы банка». 🤣🤦‍♂️
источник

А

Александр in Codeibcommunity
В RConfig уязвимость нашли. Погуглите, кто юзает.
источник

А

Александр in Codeibcommunity
Маководы. Внимание. https://kb.cert.org/vuls/id/125336/
источник

ロ

ローマ in Codeibcommunity
Евгений
Это меняет дело, если у вас не было подключено 3D secure. В таком случае банк вряд ли сможет оспорить эти транзакции. Может быть только вернуть со своих средств, но не факт
Сегодня транзакции обработались, сразу набрал контакт центр ВТБ и устно заявил о возврате средств. Решение банка положительное, вернули в течение часа.
источник

Е

Евгений in Codeibcommunity
Прям интересно, откуда они вернули данные средства... Не сказали, случайно? 😁
источник

ロ

ローマ in Codeibcommunity
Евгений
Прям интересно, откуда они вернули данные средства... Не сказали, случайно? 😁
источник

ロ

ローマ in Codeibcommunity
🤷‍♂️ не спрашивал)
источник

ロ

ローマ in Codeibcommunity
Полагаю, за счёт банка
источник

Е

Евгений in Codeibcommunity
ローマ
Полагаю, за счёт банка
Такого же мнения 😁
источник

OP

Olga Pozdnyak in Codeibcommunity
📢 Всем привет,

обещала раз в неделю рассказывать про то, что есть внутри нашей Код ИБ.АКАДЕМИЯ.

Сегодня на очереди - выступление Евгения Волошина, директора по безопасности BI.Zone на конференции Код ИБ ПРОФИ'19 в Сочи.

03:42 Что такое пентесты и для чего они нужны
05:10 Нужно ли создавать модель нарушителя при внутреннем пентесте
05:52 Какие модели нарушителей существуют
08:04 О видах пентеста
09:54 Какие проблемы существуют в сфере инфраструктурных пентестов и их решение
16:42 О методологии и фреймворках в сфере пентестов
18:00 Как отсутствие связи между IT и ИБ влияет на проведение пентестов
19:31 Для чего нужны YOLO-пентесты
21:19 Что делать, если заказчик не знает что ему нужно
23:14 О типовых векторах атак
24:02 Можно ли самостоятельно провести YOLO-пентесты
25:00 Как сделать YOLO-пентест
29:48 Фича Windows, позволяющая получить права пользователя
33:49 Как получить домен админа, используя уязвимости Windows
37:29 Что делать после получения NTLM домена
39:54 Как правильно продать пентест
источник

OP

Olga Pozdnyak in Codeibcommunity
40:26 Есть ли более легкие способы пентестов
41:45 О мерах безопасности
44:09 Пример неправильного подхода к безопасности
45:29 Сколько символов должно быть в пароле
49:28 Как стоит правильно выстраивать патч-менеджмент
51:50 Вопрос: Можно ли разрешать сотрудникам заходить в корпоративную сеть через VPN?
53:32 Вопрос: Могут ли злоумышленники произвести взлом при хорошо развитой социальной инженерии?
56:56 Вопрос: Какой тип пентеста использовать при разных уровнях зрелости сети?
59:44 Вопрос: Как часто инфраструктурные пентесты проходят безуспешно?
01:01:15 Вопрос: Может ли админ просмотреть базу паролей сотрудников?
01:02:51 Вопрос: Безопасно ли использовать генераторы паролей?
01:04:24 Вопрос: Критерии подбора команды пентестеров?
источник

AG

Artyom Gilmutdinov in Codeibcommunity
Есть видео?
источник

OP

Olga Pozdnyak in Codeibcommunity
да, конечно. Это же анонс с нашей Код ИБ АКАДЕМИЯ, где мы как раз и собираем и удобно упаковываем в виде видео и презентаций опыт уже более 400 экспертов.
На всякий случай прикладываю ссылку, если кто-то не в курсе: https://academy.codeib.ru/?utm_source=telegram&utm_medium=codeibcommunity
источник