Size: a a a

2020 July 02
BespalePhone
Дальше по параметру "Владелец/разработчик" у нас будет еще:

⚪️нейтральная оценка
сюда попали те, чья с.ч. - только их, никаких opensource'ов, что там происходит - знают только они, но при этом ничего плохого вот так на поверхности о них не лежит, т.е. грубо говоря - хз, может нормальные люди, а может уебки замусоренные - нейтральная оценка, в общем😁
также сюда попал ваер, потому что вроде и можно, но я что-то живого доказательства пока не видел

Вы спросите, а как же тг/сг? Они же так похожи вроде, рядышком шли все время

А для тг/сг и им подобных у нас тоже есть соответствующая категория:

🔴 проблемы
сюда, помимо указанных тг/сг попали также вотсап с его фейсбуком, ну и так скопом - сразу все ру-снг
Считайте меня предвзятым, параноиком, кем угодно
И да, говорить, что ру-снг автоматически плохо - это во многом предвзятая оценка, что будет доказано мной же впоследствии
Но в этом рейтинге это так, и ничто не в состоянии поменять эту позицию, по крайней мере в отношение действующих участников забега
Сами все увидите


ИТОГО, по параметру "Владелец/разработчик" можно получить

🟢tru-decentral/p2p

⚪️хз

🔴все плохо
была мысль даже сделать 2 плохих балла, типа хуево и очень хуево.. но сейчас уже думаю вкусовщина, надо держать эмоции при себе, общий один хуевый балл всем, кто заслужил и ладно

По-моему этот сложный и неоднозначный параметр оценен весьма справедливо: (1) доверять нельзя никому, только себе, (2) но и обвинять огульно не стоит, (3) ну а если уж кто зашкварился - пусть кушает
источник
BespalePhone
И хотя владелец/разработчик ( = промежуточный сервер) - это важный аспект при комплексной оценке безопасности мессенджера, но он - не определяющий..
Или так: не только он определяющий😁

Есть и другие, уж как минимум, не менее важные моменты

❗️И первый из них (лежит на поверхности) - шифрование
из малопонятных терминов сюда относятся e2e, aes, rsa, sha, hmac и, конечно же тот самый загадочный дифи-хелман (dh)
также сюда относятся все цифры, делящиеся на 8: 128, 256, 512, 1024, 2048, 4096, их обычно прилепляют к аббревиатурам, указанным выше

Что это значит в простом человеческом понимании?

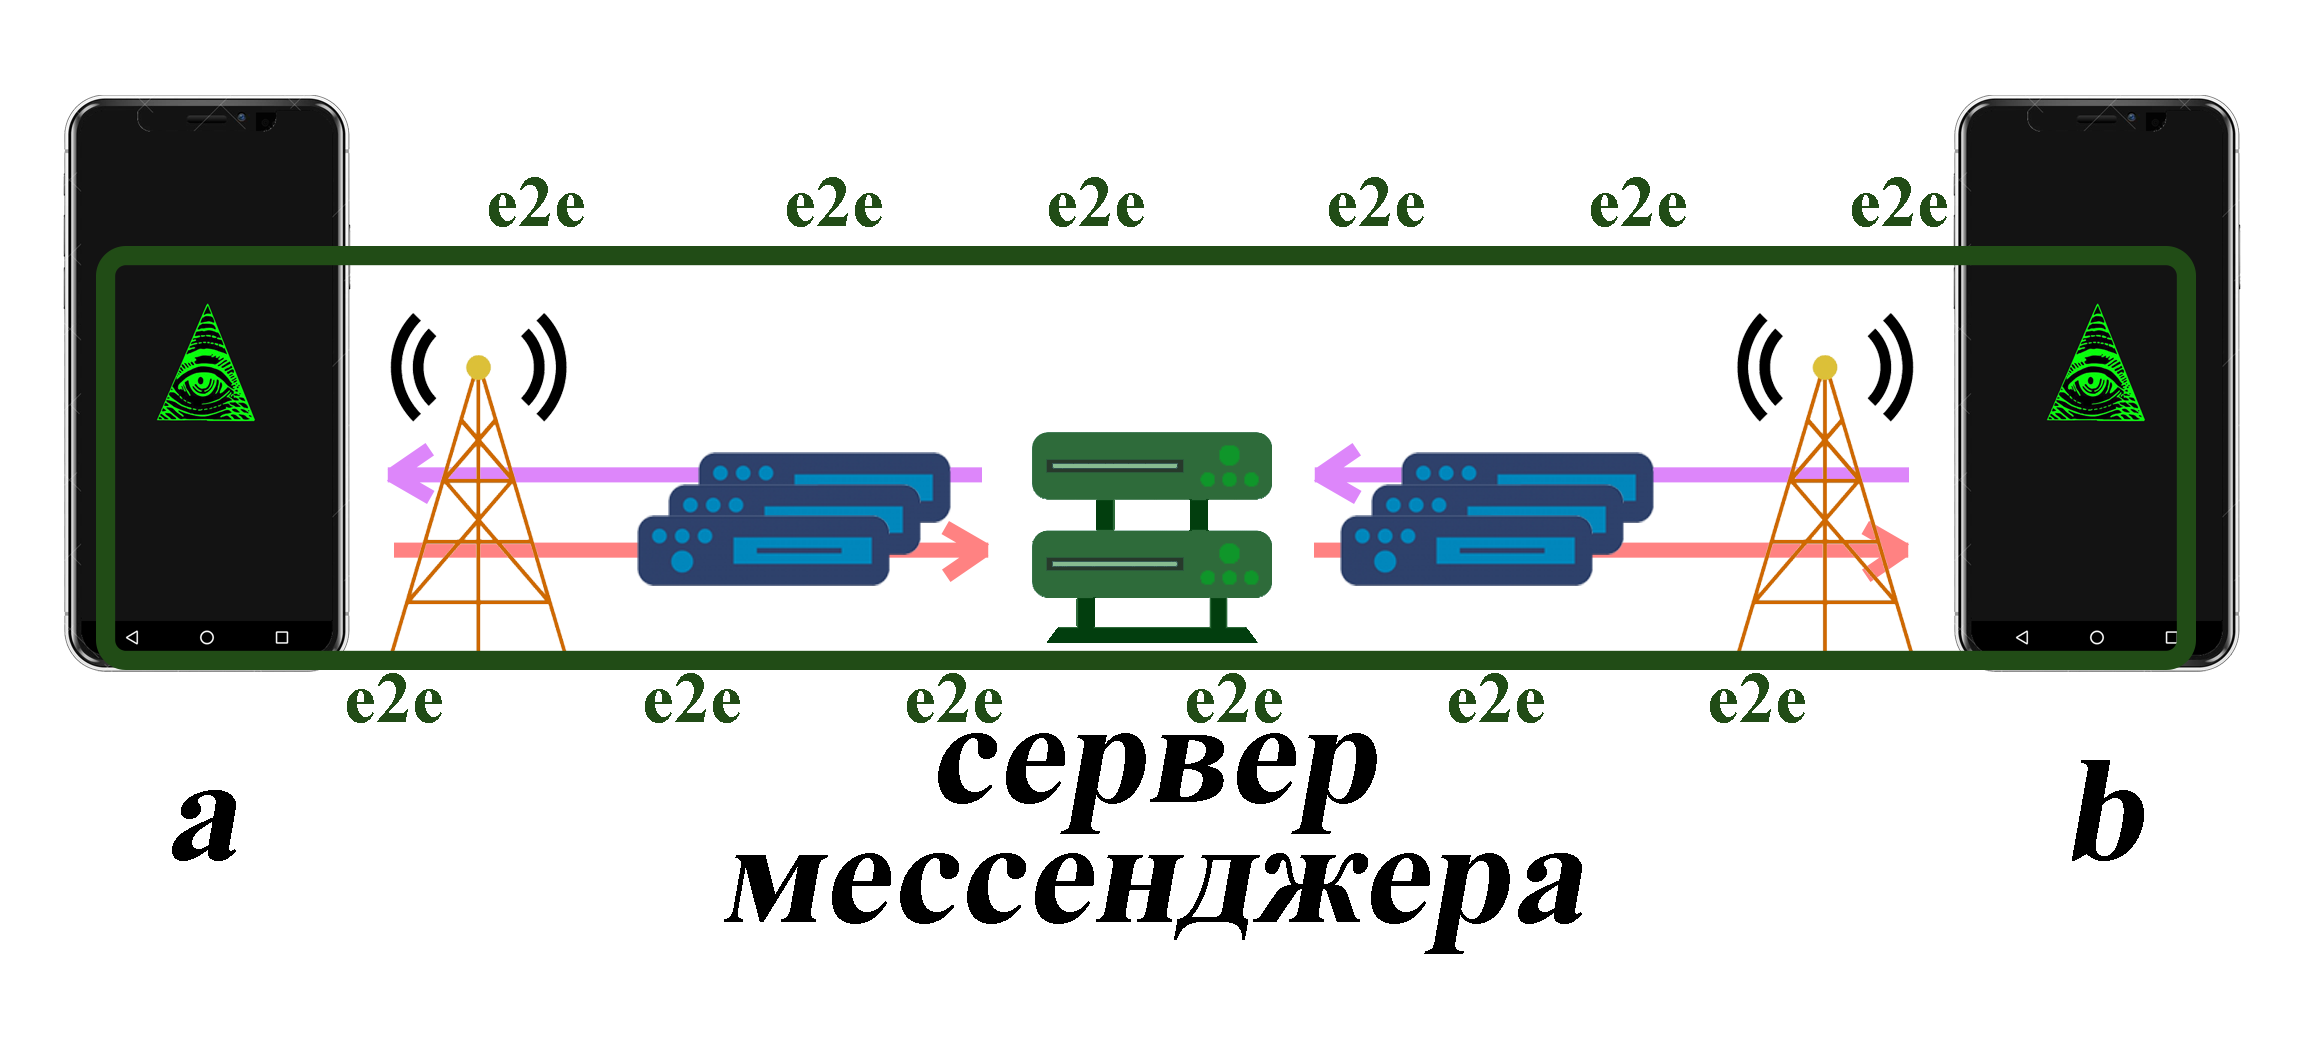
Если пакеты, которые отправит a, будут зашифрованы таким образом, что расшифровать их сможет только b, это позволяет им обоим пренебречь маршрутизирующим сервером (сервером мессенджера), т.к. через него они пройдут в зашифрованном (т.е. нечитаемом) виде

Такое шифрование называется сквозным, или оконченным, или е2е - end-to-end, где end'ами будут a и b (пиры/энды - это одно и то же по факту, разная терминология)
Строго говоря, любое шифрование, если разговор идет о мессенджерах, должно быть только и исключительно е2е  
Но и здесь не все однозначно, как обычно😁

е2е - вообще очень размытый термин.. точнее термин то нормальный, а вот применяют его куда не попадя, потому что это не какая-то конкретная технология, а набор технологий + практик
Ну а где практика - там человек, там опять дьявол в деталях роется

е2е может быть реализовано очень по-разному, и перед тем как его обсуждать, надо еще понять как работает это самое шифрование в принципе, какое оно бывает, с чем его едят и все вот это
Но это уже в следующих сериях😁

В завершение же этой серии, вернусь к ее началу, и забью последний гвоздь в крышку гроба p2p - бессмысленность

Почему это бессмысленно даже обсуждать? (ну помимо того, что нормальное е2е вполне достойно закрывает соответствующую угрозу)

Потому что даже если по дороге от a к b не будет сервера мессенджера (=железки), то хуева туча других железок все равно же никуда не деваются😁

Начиная с базовой станции/wifi-роутера, через сервера опсоса/провайдера, к распределительным коммутаторам и маршрутизаторам из которых и состоит интернет😁
По кабелям/по дата-центрам/из страны в страну - это и правда можно назвать p2p?🙃
Разве что через briar общаться, стоя на одной площади через вафлю/бт.. ну тогда зачем вам вообще интернет и, собственно, телефон
Вы же рядом, подойдите, пообщайтесь

Поэтому p2p не то что даже бессмысленно, а в целом нереализуемо, если строго следовать концепции


Подведем небольшой итог:

📍p2p - шляпа, хотя в теории безопасно
📍decentral - круто, но только если это true
📍ко всем остальным - нейтрально не доверяю
📍запачкался - агрессивно не доверяю

📍При всем при этом, мессенджер должен обеспечивать нормальное, ПРОВЕРЯЕМОЕ е2е шифрование и именно это технически и гарантирует безопасность канала - т.е. невозможность для 3их лиц (включая сервер мессенджера и вообще все железки по дороге) установить содержание a/b пакетов

Дальше больше, братья и сестры, дальше больше..
источник
2020 July 03
BespalePhone
*Небольшое дополнение к сказанному вчера, в свете полученной критики (обожаю критику🤗)
Как говорится: я не хотел, не планировал, да вроде и высказался по теме исчерпывающе
Более того, в голову бы не пришло выносить эту дискуссию сюда, если бы..
😏 дискуссия сама не вывела бы на нечто убийственноеубийственное (вот именно за такие моменты я и люблю критику)
Погнали:


📋Суть претензии:
"Ты не прав насчёт мессенджеров.. пользуюсь Браер.. отлично работает и тут же доходит.. Главная проблема для безопасности и анонимности - сервера. Даже если они не сохраняют сообщения, то сохраняют метаданные типо кто кому когда писал и звонил.. Это не менее важно чем содержание.. вывод - нет сервера, нет проблем" - это все прямые цитаты, не ради потрясти бельем, а для чистоты эксперимента

Сразу оговорюсь: за упоминание метаданных, в качестве проблемы безопасности - однозначно положительный🟢балл от редакции, заслуженно
У нас мета была запланирована в следующих сериях, но вопрос - достойный
Теперь
к сути:

отлично работает и тут же доходит - браво, аплодирую, надо же, допилили п2п, получается (а сам чешу репу..как?)
Главная проблема.. - сервера..сохраняют метаданные - получается не сервера, а метаданные все-таки основная проблема, это отдельный разговор, повторюсь
не менее важно - это, конечно, намного менее важно, примерно как прямые и косвенные улики, но это, конечно, все еще очень и очень важно, дойдем до этого
вывод - ошибочный, говорю я, ведь помимо сервера мессенджера есть еще множество других железок по дороге, в которых точно также остается вся метадата

📋Ответ:
"Через коммутаторы проходит, но уже зашифрованное тором"

тор
- не самый безопасный вариант, если уж на то пошло, да еще и медленно

📋Ответ:
"Понимаю, но пока лучше тора ничего нет.. А насчёт скорости - мне сообщения в бриаре доходили за пару секунд.. Если и есть задержка в секунду - она даже мало заметна"

доходили за пару секунд.. Если и есть задержка в секунду - она даже мало заметна"

Дальше последовала некая дискуссия человека верующего с человеком ищущим, не будем вдаваться в подробности, они нерелевантны, попробуем резюмировать и структурировать доводы критикующего:

1. п2п живее всех живых
2. браер - его натурное и действительно работающее воплощение
3. проблема серверов - это проблема метадаты
4. браер прячет мету в торе, через него же - любые соединения с миром
5. и вся эта конструкция обеспечивает стабильный аптайм (1-2 секунды) и это тру п2п, потому что нет маршрутизирующего сервера, а железки по дороге - не в счет (из-за тора)
источник
BespalePhone
Ну, честно говоря, неплохой набор аргументов, согласен (за исключением меты п.3)
Спорить по ним можно только концептуально, по большому счету
Уход в детали - можно сразу пальцы себе отрезать просто
Не то место, не те обстоятельства, да и вообще, это больше к философии отношение имеет, опять же

Ноооо...
Вы уже наверное догадались😏
Что не было бы этого поста, если бы..

Вернемся к аргументам, но не к ним самим
А вот к этому ощущению - больно уж репа чешется.. чет здесь не то.. в голове чет такое витает: тут же.. пару секунд.. секунда..тут же.. пару секунд.. секунда..
Ага, причина чесотки понятна - "сука как? что я такого пропустил в этом мире, что теперь п2п - это пару секунд"

Как клиенты друг другу сигнализируют и находят друг друга? Кааааак? Как они знают кто есть кто (база контактов/@/или что там присваевается)? Как реализована оффлайн доставка? Пакеты летают по тору, пока нужный клиент не выйдет в онлайн? Они маршрутизируются тором? В торе? Кусками тора? Или это какие-то новые, самонаводящиеся пакеты?😁 Неужели я такой старый?👴🏻

Вопросы-вопросы.. но они теперь хотя бы сформулированы (поиск часть 0, если кто помнит)

Ну чтож, поищем😏

1.Браер - это истинный, тру, рабочий п2п мессенджер, где все, что не локально - идет через тор - зафиксируем эту выжимку из их рекламных проспектов/слоганов
2. запущен в мае '17
3. в апреле '18 официально заявляет следующее:
"Connecting p2p is great, but what if you are never online at the same time? We are working on a new project to solve this problem"
Что переводится как:
"п2п это так здорово, но что же делать если вы никогда не бываете онлайн одновременно? Мы работаем над новым проектом, чтобы решить эту проблему"
источник

Да ладно? Проблемы разве имеются какие-то с п2п?
Хм.. странно.. с чего бы это вдруг?..

Ну че, глянем наверное, что за проект? Интересно же😁
источник
BespalePhone
А проект (источник) ох какой необычный и оригинальный (напоминаю, это пока май '18)
Называется briar mailbox и/или briar repeater, так и не понял точно, думаю они и сами не оч разобрались😁

Что же за mailbox/repeater такой уникальный?

Ну, собственно, по картинке все и так наглядно видно:
Некая коробка, которая должна быть все время онлайн, и которая принимает сообщение от aa и отправляет bb (что же это мне напоминает..), когда тот выйдет на связь

Ну нихуя ж себе.. вот это продвинутые p2p технологии, ниче не скажешь.. Вот это безопасность, вот это политика по метадате..
Эта некая, оригинальная и ни на что не похожая, все-время-онлайн коробка, она, я так понимаю, все время в торе еще при этом сидеть должна? или до нее доходить будут через тор?
Пока вопросы-вопросы..

Но давайте уж изучим столь необычный и концептуальный проект до конца, и пройдемся по интересным цитатам:

"We want the repeater to be as easy to deploy as possible. The first version will come as Android application since it will be easy to setup and besides a spare phone no special hardware is required. Once this is done support for any hardware supporting Java (e.g. unix server, raspberry pi) will be added."
Что переводится как:
"Мы хотим, чтобы репитер поднимался максимально легко. Первая версия будет реализована как андроид приложение, будет легко настраиваться, и не потребует дополнительного железа, кроме еще одного телефона. Как только проект будет готов мы добавим поддержку для любого железа, поддерживающего яву (например, unix  SERVER, raspberry pi)еще одного телефона. Как только проект будет готов мы добавим поддержку для любого железа, поддерживающего яву (например, unix  SERVER, raspberry pi)"

Дело даже не в целом "еще одном телефоне" ради 1 мессенджера - ну ок, вы люди идейные, бешеной собаке семь верст хуйня, и все такое, допустим

Дело в том, что в этой цитате они наконец проговорились, не по теме, неочевидно, сбоку-припеку, но слово сервер таки прозвучало, бинго🎰

И хотя это, конечно, моветон, но я все никак не могу определиться какая именно цитата из меня здесь лучше подходит..

Вот эта из свежего:
"Либо чтобы каждый..носил с собой по небольшому маршрутизирующему серверу"

Или вот эта из предыдущего сезона про абузные сервера:
"..сервером может выступить абсолютно любая железка, от мобильного телефона до пк, но..телефоны и компы подходят плохо.. если изъебнуться, можно..но овчинка выделки стоить не будет, поэтому сервера люди обычно покупают (берут в аренду).."

Пожалуй, этими двумя цитатами (не удержался, сори) закроем обсуждение данного проекта
Но
Не закроем обсуждение браера (уж если я доебался..😥)
Тем более, что и обсудить есть чего, repeater/mailbox был лишь концептом, идеей
Два с лишним года прошло, как никак, давайте может глянем что там у них сегодня?
К каким прорывным p2p технологиям они пришли за это время?
Пошли ли дальше концепта?
Интересно же😁
источник
BespalePhone
Ну что, братья и сестры, пришло время забить последний гвоздь уже в персональный гроб браера..
а ведь я даже об этом не помышлял, он ведь проходил по категории p2p, за что получил свой положительный, и довольно весомый в общем зачете, балл
не было ни мысли ни желания копать так глубоко
хотя это совсем не глубоко, на самом деле, пара.. ну ладно пара десятков кликов, но если каждому в списке посвятить столько - можно ебнуться

Браер же сразу не прошел в финал, условно говоря (поэтому че там копать особо), по причине своей "п2п без сети", реализованной через фонящие бт/вф
Копнув еще чуть глубже (опять же по случаю, не собирался), вообще выяснилось, что он переводит вафлю в режим wifi direct, т.е. p2p передачи файлов (тех самых пакетов).. Ну я даже не знаю требуется ли пояснять НАСКОЛЬКО это хуево
На беспалике мы и простую-то вафлю тушим через минуту неактива, не говоря уже о том, что бт там нет от природы..
А вы direct открываете.. на площади-то переполненной..
Ну успехов, ребят, че тут еще скажешь😁

Поэтому
С браером получается у нас следующее:

❌🟢Балл за п2п мы забираем, потому что это никакое не п2п в принципе, от п2п там только красивые слова, и ниже я это докажу (недаром репа-то чесалась)

✅🔴Очень херовый балл, выданный сразу за фонящие бт/вф (а это приравнено к фактической невозможности использования, примерно как когда не приходит, тот самый юзабилити, за который нельзя получить большой плюс, но можно - большой минус) - подтвержден и даже стал более оправдан (wifidirect)

Но теперь, лично для меня есть аспект не очень очевидный.. точнее очевидность-то полная, но это было бы эмоциональным выбором с моей стороны..

Напомню, по параметру "Владелец/разработчик" можно получить

🟢tru-decentral/p2p

⚪️хз

🔴все плохо

Соответственно, браер имел за "Владелеца/разработчика" 🟢 по причине p2p
Сейчас я вам наглядно докажу, что это не p2p, а в лучшем случае - decentral (т.е. можно "свой браер"), так по общим внешним признакам
Но это, конечно, не тру-децентрал, хотя бы просто потому, что сами о себе они этого не говорят, тупо (они прячут этот факт, на самом деле, и как можно наблюдать по фидбечеку в этом канале - довольно успешно)
Так вот
ни p2p ни trudecental присудить нельзя, понятно
Полюбому он сползает в ⚪️нейтральную зону
Но это как минимум

Как вы помните, плохой🔴балл в этой дисциплине дается за "если уж кто зашкварился - пусть кушает"
Ниже я сухо и по фактам распишу как оно происходит в действительности (а не во влажных мечтах и пресс-релизах)
А зашкварился или нет конкретный браер в этой связи - пусть решит народ (не конституция же😁)

Итак, гвозди готовы, молоток рядом, гроб с браером - напротив, народ - вокруг
Ну, все, братцы и сестрицы, забиваю, а ссать сверху или нет - решайте сами
источник
BespalePhone
Идем в их актуальный репозиторий (сюда), копаемся там некоторое время и находим несколько весьма занятных моментов, о которых не сказано почему-то больше нигде, кроме как в самом коде и описании к нему.. бывает же
Да, если что, я - не кодер, не сисадмин, не вебмастер, в коде вообще не волоку, просто слова порой знакомые встречаются, не более того😁

Итак, заходим и - на первый взгляд ничего такого
Поясню, что значит что-то такое, и что мы собственно ищем:

Я утверждаю, что браер - не п2п, а работает через маршрутизирующий сервер посередине между двумя клиентами, как и 99% остальных мессенджеров
Если это так, и браер при этом полный опенсорс, как он заявляет - должно быть хоть какое-то упоминание об этом сервере на их официальном репо, логично?

☝️Для сравнения
На официальном репо вари нам сразу недвусмысленно бросается в глаза раздел wire-server, наряду с wire-android/-ios/-desktop/-web - ну мне кажется тут сильно надо отставать в развитии, чтобы не понять какой раздел к чему относится
Идем, например, в репо сигнала, тут не то чтобы в глаза бросается, но беглым взглядом мы также легко выцепляем те же самые -android/-ios/-desktop/-web, и конечно же -server
Идем в репо тг и тут делаем небольшое отступление:
_
Потому что вчера я пропизделся😔 никакая серверная часть у телеги в общем доступе не лежит, оказывается (несложно было обнаружить, да?😁)
В общем доступе есть какие-то неофициальные форки на их сервер, какие-то прокси-варианты по подключению нашего сервера к их главному серверу, но их ГЛАВНОГО СЕРВЕРА В ОБЩЕМ ДОСТУПЕ НЕТ, охуеть это новость для меня какая..
Редакция приносит извинения, этот факт безусловно окажет влияние на рейтинг тг, как мы понимаем - в худшую сторону
Лучше поздно чем никогда, и как же все-таки полезна критика😁
никакая серверная часть у телеги в общем доступе не лежит, оказывается (несложно было обнаружить, да?😁)
В общем доступе есть какие-то неофициальные форки на их сервер, какие-то прокси-варианты по подключению нашего сервера к их главному серверу, но их ГЛАВНОГО СЕРВЕРА В ОБЩЕМ ДОСТУПЕ НЕТ, охуеть это новость для меня какая..
Редакция приносит извинения, этот факт безусловно окажет влияние на рейтинг тг, как мы понимаем - в худшую сторону
Лучше поздно чем никогда, и как же все-таки полезна критика😁
_
В итоге, в репо тг хоть и нет сервера, но тоже все предельно ясно и понятно, клиенты, надстройки итд, особо английский даже понимать не надо

Итого, после беглого осмотра этих трех репозиториев мы выносим для себя логичное суждение:
расписано все максимально понятно: что, куда, откуда и так далее, какое там содержание - вопрос отдельный, но структура - кристальная

Теперь возвращаемся в репо браера

Ищем где-нибудь что-нибудь связанное с сервером и.. как уже и сказал - ничего подозрительного
Но это только на первый взгляд
Копнем глубже? Интересно же😁
источник
BespalePhone
Ладно, не буду вас больше мучать этими подводками, вот он - маршрутизирующий сервер браера, называется briar headless (а сама система - briar rest api)
Удивительно, как им не нравится слово сервер, несмотря на его фактическое использование

По классике пройдемся по цитатам?
"This is a headless Briar peer that exposes a REST API with an integrated HTTP server instead of a traditional user interface"
Что переводится как:
"Это (1) безголовый браер-пир, который (2) предоставляет REST API с интегрированным HTTP серверомбезголовый браер-пир, который (2) предоставляет REST API с интегрированным HTTP сервером (3)  вместо традиционного интерфейса"вместо традиционного интерфейса"

О господи, кто-нибудь хоть что-нибудь понял😂
безголовый браер-пир, хттп сервер вместо традиционного интерфейса😂😂😂

Данунахуй, они действительно это написали?

Мдааа.. ребятки.. я слегка шокирован, если честно
Они типа решили, что если тупо назвать сервер - пиром, и добавить к этому каких-то еретичных высказываний, то можно продолжать пиздеть всем в округе, что мы мол п2п?
Это как бы пир, но такой пир, который почему-то имеет интерфейс хттп сервера, и может выполнять функции серверного апи на раздаче.. но так-то это не сервер, это пир, а че такого?
Долго думал на что же это похоже..
Потом понял:
не взрыв, а хлопок
не падение, а отрицательный рост
не сервер, а пир

Ну че, отличная компания, мои поздравления

Ну может быть, если не по сути, то хоть по духу это пир? Т.е. андроид телефон, например, как они и обещали пару лет назад?

"needs a Java Runtime Environment (JRE).. works only on GNU/Linux operating systems"
упс.. андрюша не поддерживает jre, остаются сервера, бывает же такое...
Справедливости ради, надо сказать что raspberry - поддерживает, можно наверное на ней сделать..

"Websocket API
The Briar peer uses a websocket to notify a connected API client about new events"

"браер-пир (безголовый ты наш) использует websocket для оповещения подключенного апи-клиента о новых событиях"

Что такое вебсокет? только не смейтесь: протокол обмена данными клиент-сервер
Насквозь дырявый протокол, строго говоря: сам по себе он никакого шифрования не обеспечивает. ВООБЩЕ
Но едем дальше, и что мы видим?
(если честно, это полный пиздец, надеюсь, что я просто плохо что-то понимаю или ошибаюсь или галлюцинирую..)  

"Receiving new private messages
When the Briar peer receives a new private message, it will send a JSON object to connected websocket clients:.."

"Получение новых приватных сообщений
Когда браер-пир получает новое приватное сообщение то он пересылает яваскрипт-объект (по-простому: кусок обычного текста) подключенным вебсокет-клиентАМ:"
кусок обычного текста) подключенным вебсокет-клиентАМ:"

Ну что, вы готовы ознакомиться с этим яваскрипт-объектом, прости господи?
Уберите детей и особо идейных подальше от экранов, мы начинаем

"data": {
       "contactId": 1,
       "groupId": "oRRvCri85UE2XGcSloAKt/u8JDcMkmDc26SOMouxr4U=",
       "id": "JBc+ogQIok/yr+7XtxN2iQgNfzw635mHikNaP5QOEVs=",
       "local": false,
       "read": false,
       "seen": false,
       "sent": false,
       "text": "Test Message",
       "timestamp": 1537389146088,
       "type": "PrivateMessage"
   },
   "name": "ConversationMessageReceivedEvent",
   "type": "event"

Ничего необычного не заметили?😂
"text": "Test Message"
блядь, серьезно?😂😂😂

Как там в претензии то звучало.. главная проблема сервера в том, что он сохраняет метадату?😂

Але, братва, у вас тут самая что ни на есть data расхаживает по точно такому же серверу абсолютно голая - в чем мать родила, вам не о мете думать надо, идейные вы мои
Не говоря уже о том, что вас по факту просто наебали дешевым слоганом из гугл плей стора😂😂😂🤦‍♂️

"messages are synchronized directly between the users' devices", вот на это вы купились, да?
конечно напрямую, и именно между юзерскими девайсами, строго, мы так и поняли
пиздеть - оно ж не мешки ворочать
источник
BespalePhone
Оооох, повеселили старого, конечно, от души, ребята

Ладно уж, в качестве утешительного приза🍆
(хотя нигде это не написано, никак легко и просто на это не наткнуться, сугубо мои умозаключения)

Такой вот суповой серверный набор: http(без s) + websocket + javascript(открытый текст) - все это на первый взгляд ну никак не может быть связано со словом безопасность
Никак, кроме как через тор
Следовательно, этот сервербезголовой браер-пир (бля😂, чтож это за чудище то такое🧟‍♂️), скорее всего, на 99% процентов должен лежать в торе

Что такое сервер в торе мы тоже обсуждали в прошлом сезоне, будем считать, что все +- понимают о чем речь
Также, подзаебавшись до крови из глаз от этой браер-терминологии, можно таки обнаружить, что в самом клиенте для телефона тор таки используется, опять же я не спец, так по вершкам
Но какое-то применение тора в клиенте имеется
И безголовый браер-пир тоже лежит в торе, на 99%
Следовательно, отсюда можно сделать нехитрый вывод о том, что таки да, все идет через тор (я вообще щас не рассматриваю их вариант локальной связи через вф/бт, потому что это отдельный пиздец, будем считать нет этой опции, говорим о нормальной работе через сеть, к чему один хуй все и свелось)

И если все идет через тор, и наш браер-пир сам сидит в торе, то по дороге до него - да, все ок (оооч условно, но похуй, пусть будет ок)
Нет основной угрозы - выходной ноды, все действие происходит внутри тор-сети, шифруется тор-сетью, недоступно 3им лицам, ок, это безопасно, пусть будет так
Ну а по дороге-то обратно? от безголового к клиенту? (кстати, заметили как они ловко оперируют этими терминами? клиент-пир-конец? кручу верчу, меня хуй наебешь)
У клиента же все равно есть входная нода, так? Значит при приеме пакета она будет выходная для этого пакета? или как.. я не спец, опять же, может кто подскажет из сведущих..

В целом, этот небольшой тор-плюсик, и даже если джейсон-пакет придет в клиент тор-зашифрованным, допустим.. Этот небольшой плюсик не решает в этом уравнении уже совсем ничего..

Думаю, что пришла пора подвести итоги, братья и сестры, проститься с усопшим, сказать последние слова, после чего каждый поступит по своему разумению

Итак, браер, каким он был:

🔻пиздаболом - никакого п2п, все ваши пару секунд - потому что сервер посередине, все как всегда максимально просто и логично

🔻пиздаболом - никакого е2е, если сервер посередине видит "text": "Test Message", да еще и куда-то это отправляет какое же это е2е ("All communication between devices is encrypted end-to-end")

🔻пиздаболом-затейником - не сервер, а меилбокс/репитер/безголовый браер-пир с хттп интерфейсом (это уже ближе к Пелевину, кстати), что это вообще за детские игрища? заняться нечем что ли? сюр просто..

▫️ну и в торе от мира прятался, тут да, не отнять, хотя сам молчал об этом, хитрец, не распространялся, чтобы не выпалить свою тухлую p2p-схемку через безголового браер-пира


Ну вот пожалуй и все, братья и сестры
Гробовщик свое слово сказал

Если кто желает, можете и от себя словечко замолвить:

🔴черт он, по ушам ездил всем вокруг, че тут вообще обсуждать

⚪️черт не черт, еще непонятно.. может он сообщения читал, да не вчитывался

🟢не черт он, порядочный был...ммм (хз мне тяжело тут аргументы придумать, честно говоря, и так не знаю зачем такой вариант даю, ну пусть уж будет, все честно, с другой стороны)

*напоминаю что, всенародным голосованием мы не решаем судьбу Россиибраера в рейтинге, а лишь выносим оценку по 1 параметру - "Владелец/Разработчик": хорош ли он/ хз ли он/ хуев ли ему в панаму
Решайте, дамы и господа, выбор за вами
Россиибраера в рейтинге, а лишь выносим оценку по 1 параметру - "Владелец/Разработчик": хорош ли он/ хз ли он/ хуев ли ему в панаму
Решайте, дамы и господа, выбор за вами
источник
BespalePhone
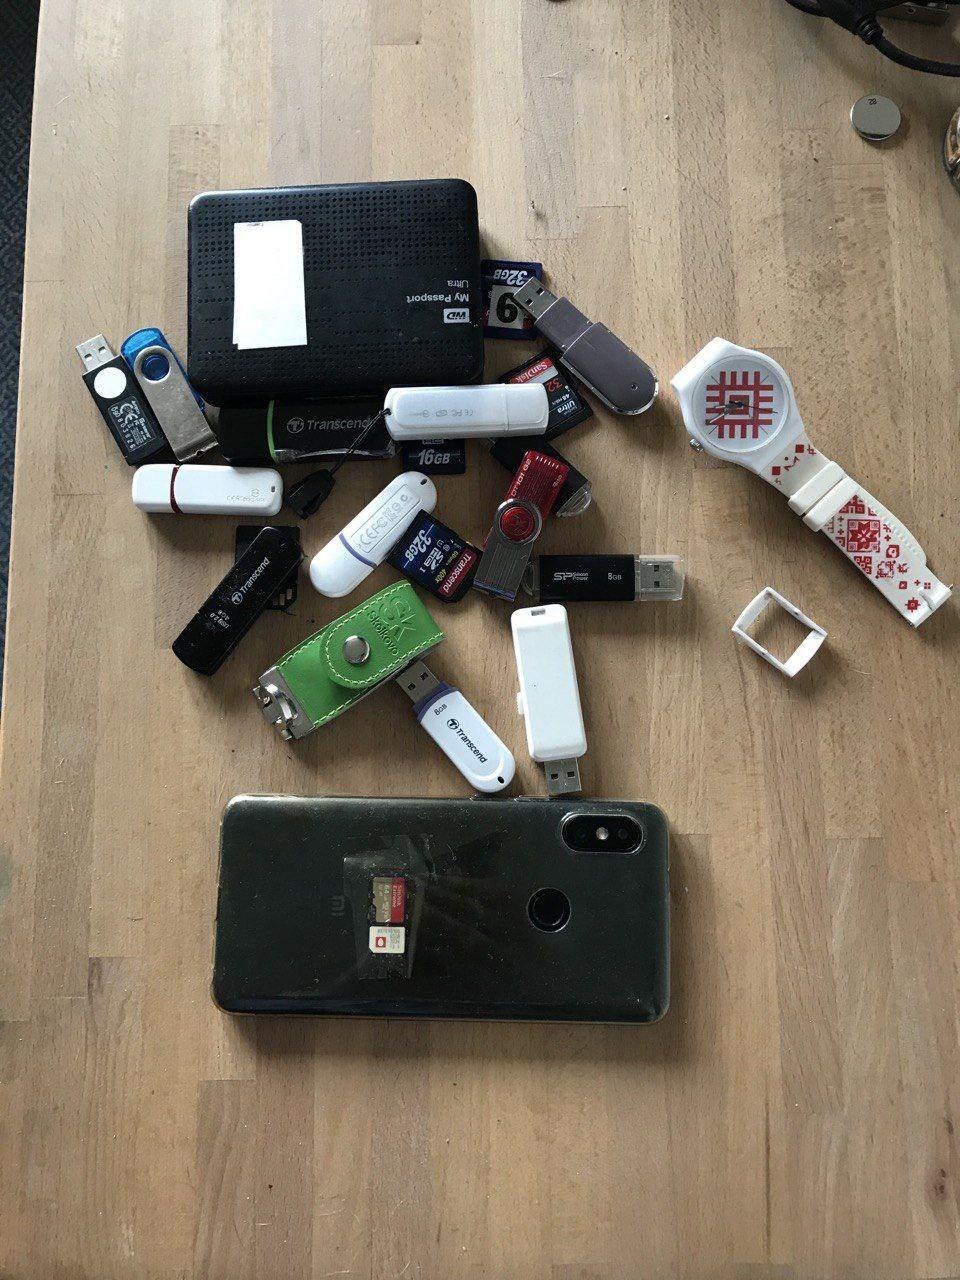
Следователи вернули журналисту Ивану Голунову все изъятые у него вещи. Это около десятков флешек, переносной жёсткий диск, часы, карты памяти и мобильник "Сяоми". Всё это добро больше года находилось на экспертизе, в том числе, и в ФСБ.

По словам Ивана, у всех экспертов, включая сотрудников ФСБ, возникла сложность, – за год они так и не смогли подобрать пароль к телефону.
источник
BespalePhone
Комментарий редакции:

С учетом того, что:

1. база - очередное ублюдочное детище ублюдочного лайфньюз

2. голунов - известнейший эксперт по инфобезу (где-то между цилибрайт и брайном кребсом)

3. и если это фсб (по крайней мере ца), то им и не нужен никакой пин/пароль, смешливые вы мои: комп-провод-тело - этого достаточно, а голунов может продолжать надеется на свой пароль

4. и уж если это хиаоми (похоже на ноут 6 про.. точнее сложно сказать) - то ее супер-секретный-надежный ми-аккаунт разъебывается УТИЛИТОЙ С 4ПДА, если что😁
конечно, куда уж там фэбэсам-то

Так вот
С учетом всех этих факторов правдивость этой новости вызывает некие сомнения
Я бы дал 25-30% максимум, что они действительно не влезли в эту трубку (не говоря уже о том, что кинуть запрос на завод для ф - вообще не проблема, это ж не ровд)

Но и все же
25-30% - это весьма и весьма немаленькая вероятность

Собственно к чему я:
Это реальный мир, детка
Да, такое действительно возможно, при наложении определенных обстоятельств друг на друга

Все так боятся метадаты..😁

Ребят..
Мета, это да, важно обсудили уже и еще вернемся

Но жизнь зачастую состоит из проебов
Проебов исполнителей (как исполнителей исполняющих, так и исполнителей карающих - это же все люди, все проебываются)

Там 25-30%, тут 10%, потом еще 15-20% где-нибудь

Так выглядит реальный мир

Нет, пароль от хиаоми нас не спасет
Нет, свою метадату не стоит транслировать в праймтайм по 1 каналу

Но не это, а точнее не только это нас должно защитить

90, если не 99%, севших людей - они не по метадате сели, не потому что им взломали хиаоми, не потому что их сервер нашли в торе по техническим признакам, и не потому что их сдал сервер посередине

Хотя, как минимум у половины, наверное, что-нибудь подобное в деле и присутствует

Но есть еще огромный окружающий реальный мир, в котором нарушения закона, собственно, и происходят (вольные/невольные/за дело/за политику/и так по случаю - не суть сейчас)

Давайте будем здраво и чуть шире смотреть на мир

Можно уехать за телефон?
Можно

За метадату/дырявый пароль?
Да, конечно

Потому что сдал хостер/мессенджер?
Безусловно

Только в реальном мире это все в деле всплывает, как правило, ПОТОМ

СНАЧАЛА, как правило, мы бьем кого-то по голове/отбираем чужое имущество/палимся по всем камерам и соседям/громко и фактологически вещаем окружающим о своих подвигах/занимаемся прочими недостойными и общественно порицаемыми вещами В РЕАЛЬНОМ МИРЕ

А уже потом, конечно, следаку очень удобно собирать все то, что мы так заботливо разбросали для него по кибер пространству
_

Выводы:

❓Возможно ли, что фсб не откроет хиаоми?
❗️Да, на 25-30%, но не в силу технических обстоятельств, рассчитывать на это - не самое благоразумное поведение

❓Возможно ли, что меня найдут по метадате?
❗️Вполне, но для начала проверьте не отторговались ли вы ебальником на всех камерах по дороге от и до места события

❓Возможно ли что меня так или иначе сдаст сервер посередине?
❗️Пиздец как возможно, только сначала удостоверьтесь, что вас не сдал сосед по площадке
источник
BespalePhone
Опа, вот и новостишка подоспела.. в тему - так в тему😂😂😂

скажу сразу - чет я засомневался щас: а стоит ли сип-то свой делать😂

так-то мы ничего о вас не знаем, а так-то трафик пойдет настоящий.. мда.. надо подумать🤔


На всякий случай, братья и сестры, знайте: если когда-нибудь и будет "нам пиздец" - максимум впн надо будет выкинуть и ids поменять разок.. ну с симкой, конечно!

все-таки беспаль не энкрочатик там какойто..

но новость - огонек, ниче не скажешь..
знали б вы кто еще ее мне прислал😂😂😂☺️🤗😘

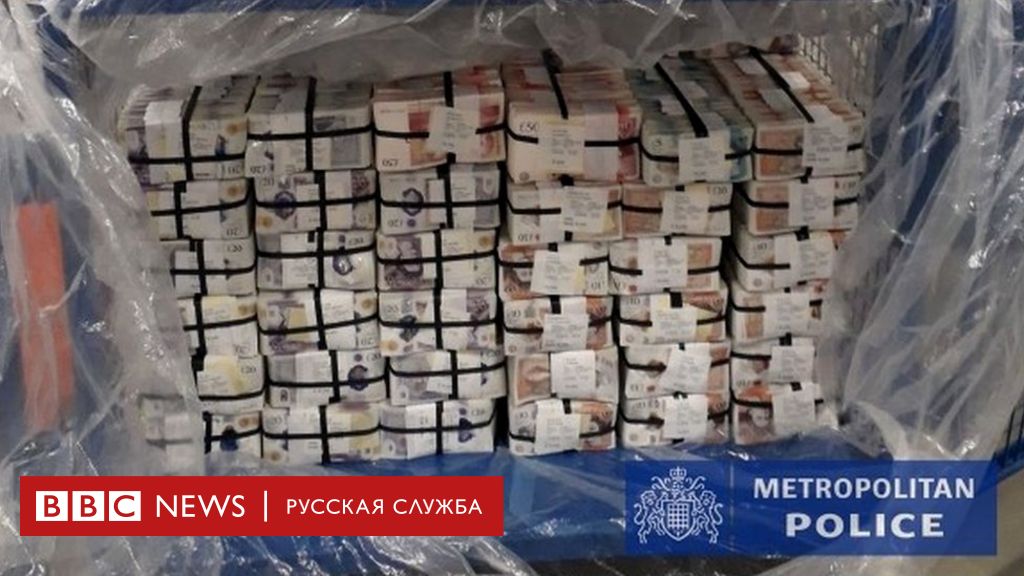
https://www.bbc.com/russian/news-53282745
источник
2020 July 08
BespalePhone
*Вечно у меня эти отвлечения не по теме прям посередине очередного сезона, заметили?😁
Яхз почему так выходит, честно, видимо - это жизнь🙃
Все это последнее, потом продолжим тему мессенджеров
мессенджеров

В общем
По этому encroчатику фидбечек тоже пошел некислый
и существенная его часть - довольно критична

понимаю
догадывался
имею что сказать😁

Итак, доводы:

❗️"так же и ваших клиентов (и даже было в этом общем критичном массиве  - "нас") загребут"

(как бы в развитие основной мысли)
📍"так же и ваши сервера сломают"
(и)
📍"так же и ваш софт расковыряют"

_

Разберемся

📍СЕРВЕРА:
каждый клиент, купивший беспалик, бесплатно получает в подарок конфиг bespalevpn'a (а с недавних пор - 2 конфига, т.е. 2 bespalevpn'a)

Что это означает?
Что ваш путь в мир (по умолчанию, НО НЕ БЕЗАЛЬТЕРНАТИВНО) начинается с сервера, находящегося под нашим контролем - сервер1

После чего и ПЕРЕД ПОПАДАНИЕМ В МИР

Ваш путь пролегает через сервер коммерческого впна, который НЕ находится под нашим контролем - сервер2

И именно уже из сервера2 вы и попадаете туда, куда шли изначально (сайт/мессенджер/п2п, прости господи/итд)

Все это значит следующее:
1. сервер1 не видит мир (а мир не видит сервер1)
2. сервер2 не видит клиентов (а клиенты не видят сервер2)

Подробнее о том, что такое BespaleVPN v.2, почему это v.2 и ради чего создавалась именно такая конструкция (как раз таки, чтобы не спалить всю "сетку" разом 🥳-🥳, бывают же совпадения) можно почитать тут

Не будем заострять сейчас внимание на технике
Зададимся простым человеческим вопросом:
❓Если мусора уебут наш сервер1, чем это грозит нашим клиентам?

Опустим сейчас то, что серверов1 в нашей "сетке" - несколько - не более n клиентов на 1 сервер (а с недавних пор несколько*2, конфига-то 2😁)
Опустим, что все они никак не связаны ни друг с другом, ни с серверами2, ни тем более с нами лично (прости господи)
Опустим, что сервер1 не видит мир, а значит - не узнать куда ходят клиенты
Опустим, что логов мы не ведем по идейным соображениям, а на всех серверах есть своя кнопка паник (это конечно не так удобно устроено, как на телефоне, и лежит больше в человеческой плоскости, но тем не менее)

Опустим все это
Представим самый хуевый вариант:
вот они ворвались на сервер и увидели n клиентов в моменте

Что представляет из себя клиент?
На начальном этапе это будет гораздо меньше (ip), но в конечном итоге они получат набор:
симкарта + imei
либо
wifi-точка + mac

Лечение?

1️⃣❗️менять imei+mac и + ВСЕ ОСТАЛЬНЫЕ ИДЕНТИФИКАТОРЫ (пар костей не ломит), а также 🥳 симкарты - не реже раза в месяц (ох ты ж блядь, вот же для чего это оказывается надо делать, большой привет всем блюстителям метадаты) - таким образом каждый месяц это будете - НОВЫЙ(-АЯ) ВЫ, неужели не приятно?
*что касается использования домашней/офисной вафли - палевной точки входа, грубо говоря - пока сервер1 под нашим контролем все ок, логов-то нет, т.е. назад вашу точку не увидеть, но в моменте - да, это риск. Использовать вафлю или нет, и как ее использовать - каждый решает для себя сам, но помнит при этом, что wifi-карта еще и гораздо более уязвимый узел, чем gsm-приемник: gsm (интернет) можно только прослушать (что похуй, потому что шифрование), а вот через вафлю уже можно и поуправлять, помним об этом.

2️⃣❗️использовать свой впн, а лучше, конечно же😁 свой BespaleVPN v.2 (всего-то 15к, пьффф), где вы сами всем управляете и за все отвечаете, обеспечиваете, чтобы на ваш сервер не пришли, а хотя бы даже и не зашли (что/как/почему - мы, конечно же, популярно объясним)

3️⃣😂 использовать коммерческий впн, таким образом вы снимаете с нас любую ответственность за безопасность канала связи

Как видно, простая гигиена и профилактика - залог здоровья, но за этим следить можно только самому(-ой), так уж вышло

📋Вот и все, что связывает нас и вас в этой глобальной сети (ну еще акки тг, ну тут уж как-нибудь сами)
Это всего лишь впн
Но обстоятельность и внимание, которые следует этому уделить - видите наглядно
источник
BespalePhone
Едем дальше

📍СОФТ:
Из софта в беспалике нашего:

✔️кнопка паник, ковыряние которой.. ну даже не знаю, ваши варианты?😁

✔️самоДОписанные конфиги на смену system ids, в которые лезть-ковыряться Я САМ ЗАСТАВЛЯЮ КЛИЕНТОВ (чтобы сменить android id по 2ому system кругу).. ну можно там поковыряться, наверное.. чтобы понять как это работает разве что😁

✔️переделанная лиса, в которой отрезаны 25+ разрешений, для нашего всеобщего успокоения.. т.е. это стандартная firefox mobile, в которой почищен manifest, как это сделать/проверить самому - гугл изобилует информацией

Так на память больше ничего не приходит, но может какие-то похожие косметические доделки/поправления/уточнения, все из которых, направлены 🥳 на анонимность и безопасность

Все остальное, весь остальной софт - это паблик, это не мое, не наше, общее, любому доступное из гугл-строки
Старался отбирать опенсорс, но не всегда это возможно, да и далеко не всегда это гарантии, как мы уже убедились

_

Резюмируя

Нас (редакцию и клиентов) связывают:
- впн (по части сервера)
- паник и легкие допилы (по части софта)
- акки тг

А encroчатик - это так на секундочку☝️ ЧАТИК, т.е. мессенджер, т.е. все
К тому же, поговаривают, они наебали всех с шифрованием - на серваке все было в голом виде (ой.. где ж я такое уже слышал..)
источник
2020 July 10
BespalePhone
Шалом алейхем, братья и сестры
Такнушо, мессенджеры
Продолжим😏

И для начала освежим рекогносцировку

Мы пытались ответить на базовый вопрос:
1️⃣❓возможен ли безопасный канал удаленной связи в принципе, хотя бы теоретически?

Мы разбили этот сложный и объемный вопрос на более конкретные и понятные куски - параметры (критерии) оценки
И первым из таких критериев мы рассмотрели:

⚖️"Владелец/разработчик"

Где хорошими вариантами являются:

🟢p2p - т.е. по факту владельца нет: общение (пакеты) идет напрямую между двумя собеседниками (peer'ами - p2p), сервера посередине нет, а значит и прослушивать некому
Красивая идея, в теории - безопасно, на практике - нежизнеспособно, но тем не менее, если это p2p, то присуждаем положительный (и бессмысленный) балл

🟢true-decentral - т.е. по факту владелец - мы: легко, дешево и быстро можем поднять свой сервер посередине, (много частных серверов, нет центрального сервера - децентрализация), а значит и прослушать нас можем только мы сами
Самый лучший вариант, работает на практике, проверено годами, true-decentral - положительный балл

Где нейтральными вариантами являются:

⚪️"decentral" - т.е. вроде можно, но по факту поди сделай: сложно, долго, дорого, неполноценно, не работает
На практике все пользуются центральным сервером разработчика, поэтому фальшь decentral - нейтральный балл

⚪️кто-то - т.е. возможности сделать свой сервер нет в принципе, пакеты только через сервер владельца/разработчика, при этом мы не знаем о нем ничего плохого
На практике большей части из этой категории надо ставить отрицательный балл, но мы люди не кровожадные, поэтому кто-то - нейтральный балл

Где плохими вариантами являются:

🔴проблемы - т.е. о владельце/разработчике в публичном пространстве гуляет что-то плохое - отрицательный балл

🔴ру/снг - мы не затеваем русофобию, но просто посмотрите на павлика.. еще полгода назад его адепты забрасывали мне всю личку своими экскрементами: он порядочный, он за безопасность, он тру и прочая ересь.. а сегодня что? он топит за предустановку мейлру-маркет?😂🤦‍♂️ пожалуй даже не буду приводить здесь никаких цитат из себя, просто скажу: а ведь павлик - лучший среди всего ру/снг по всем остальным параметрам😁, поэтому ру/снг - отрицательный балл


Это был ⚖️"Владелец/разработчик", полагаю зафиксировали😁

_

Едем дальше
Одним владельцем сыт не будешь: пакеты-то летят по интернету, и даже если не будет сервера посередине, то там все равно еще очень дохуя чего будет, через что эти пакеты пройдут и, не исключено, останутся навсегда (привет сорм-коробкам)

❗️Нам в любом случае не избежать засвета пакетов по дороге от aзасвета пакетов по дороге от a к bb

Соответственно, что надо сделать с пакетами?

✅Правильно, зашифровать
пакетами?

✅Правильно, зашифровать

Если aa сможет зашифровать пакеты таким образом, что расшифровать их сможет ТОЛЬКО bb (и 🔁наоборот), то такой канал связи можно назвать безопасным
Такой канал позволяет пренебречь всеми железками по дороге, включая и маршрутизирующий сервер посередине: хоть пакеты и пройдут через них (а где-то и останутся навсегда), они будут нечитаемы
Такое шифрование называется e2e (оконченное/сквозное/end-to-end), т.е. из конца в конец, от aa к bb и 🔁наоборот
источник
BespalePhone
Чтобы разобраться с е2е, для начала разберемся в общих чертах что такое шифрование в принципе и как оно работает

Начнем с простого

🔑Чтобы зашифровать пакет - нужен ключ

🔄Симметричное шифрование
Симметричное шифрование
Если для шифрования и дешифрования пакетов используется один и тот же ключ - это называется симметричным шифрованием
Т.е. у aa и у bb есть один и тот же, одинаковый ключ, с помощью которого они шифруют свои пакеты и дешифруют пакеты друг друга

↪️↩️Асимметричное шифрованиеимметричное шифрование
Если для шифрования и дешифрования пакетов используется два разных ключа (открытый и закрытый) - это называется асимметричным шифрованием
Т.е. у bb есть пара связанных друг с другом ключей - открытый и закрытый
Открытый
он передает aa в любом виде, хоть в городской газете печатает, а вот закрытый - оставляет себе и никому не показывает
Теперь aa берет открытый ключ bb, шифрует с помощью него исходящий пакет, после чего bb дешифрует этот пакет с помощью своего закрытого ключа
Еще можно сказать так:
⤴️чтобы отправить кому-то зашифрованный пакет - нам надо узнать открытый ключ персонально этого кого-то
но
⤵️чтобы расшифровать любой входящий пакет, от кого бы он ни был - нам нужен только наш персональный закрытый ключ


Полагаю в целом понятно
_

И на первый взгляд очевидная проблема симметричного шифрования - сам ключ
Собственно, ключ - это же тоже пакет, текстовый файл по сути, его же надо как-то передать и aa, и bb (распределить), чтобы они уже шифровали/дешифровали с помощью него дальнейшие пакеты
А как это сделать? Послать в голом виде?
Тогда он окажется у всех, кто по дороге, и они смогут точно так же дешифровать все дальнейшие пакеты, что лишает наше предприятие всякого смысла

Дилемма получается

Как бы в ответ на нее (условно) и появилось ассиметричное шифрование, где свой открытый (публичный) ключ можно распространять по каким угодно дырявым каналам, т.к. с помощью него можно только ЗАшифровать пакет, а вот для РАСшифровки потребуется уже закрытый (приватный) ключ, который передавать никуда не надо
Казалось бы, идеальная схема
[*Кстати, по такому же методу ассиметричного шифрования работают и электронные цифровые подписи - ЭЦП (ну большая часть)
По такому же, только наоборот - мы подписываем (шифруем) своим закрытым ключом, а любой человек может проверить нашу подпись (расшифровать и убедиться) нашим открытым ключом]
ассиметричного шифрования работают и электронные цифровые подписи - ЭЦП (ну большая часть)
По такому же, только наоборот - мы подписываем (шифруем) своим закрытым ключом, а любой человек может проверить нашу подпись (расшифровать и убедиться) нашим открытым ключом]

❗️Но проблема распределения ключей лишь на первый взгляд касается только и исключительно симметричного шифрования, и лишь на первый взгляд решается с помощью асимметричного
И это лишь та проблема, которая лежит на поверхности

❗️Существует еще угроза MITM (man-in-the-middle, человек-посередине)
Т.е. на одной из тех самых железок, через которые проходят пакеты между aa и bb, может сидеть плохой человек-посередине, который будет всячески перехватывать и подменять пакеты обеим сторонам, подменять в частности ключи, выступать в роли bb для aa и в роли aa для bb, расшифровывая таким образом весь трафик посередине, т.е. на себе - фейковом собеседнике для обеих сторон

❗️И существует еще одна проблемка с шифрованием - правдоподобное отрицание, также это называют - отрицаемое шифрование
Смысл в том, что когда и если будут спалены те или иные ключи, которые использовались для шифрования пакетов, то у aa и bb должна остаться правдоподобная (т.е. обратное - недоказуемо) возможность сказать "а это не мое/не мне/не от меня" и в отношении самих ключей, и в отношении РАСшифрованного содержания тех пакетов
В данном случае, конечно, еще большой вопрос к самому содержанию: если там окажется наш паспорт, к примеру, то будет довольно сложно правдоподобно отрицать
Но и все же, несмотря на кажущуюся человеческую природу этой угрозы, на самом деле, сегодня - она вполне техническая
_
tbc..
источник
2020 July 13
BespalePhone
Когда человек использует такие необычные числительные, как миЛЬОн и триЛЬОн.. ну, это необычно😁

Когда этот человек работает заместителем мэра Москвы.. ну.. это уже забавно

Когда этот человек работает заместителем председателя правительства России.. ну.. это просто охуительно, я считаю

трильон терзаний..

#ебсхввп
источник
2020 July 20
BespalePhone
Чет немного распидорасило этот сезон-про-мессенджеры по времени и пространству, да?😂
Не обессудтьте, братишки и сестрички, зашиваюсь, бывает такое
Зато☝️
Как закончу - соберу все в одну большую статью с картинками, для удобства, освою наконец этот удобненький телеграф
Лан погнали дальше
источник
BespalePhone
Каналы связи (мессенджеры)
Мы поняли, что:

по понятиям важен Владелец/Разработчик

✅а по ситуации важно е2е шифрование

⚠️При этом
шифрование бывает
🔄симметричным (один 🔑 на двоих)
и
↪️↩️асимметричным (у каждого - по паре 🗝🔑 - открытый/закрытый)

⚠️При этом
у любого шифрования есть 3 основных уязвимых места (проблемы):
1❗️распределение ключей
2❗️человек-посередине
3❗️правдоподобное отрицание


Вышеуказанные 3 основные проблемы на самом деле представляют из себя один большой взаимосвязанный клубоквзаимосвязанный клубок, например:
(2) человек-посередине перехватил ключи, вследствие их (1) неправильного распределения, после чего предъявил aa и bb переписку, которую (3) невозможно отрицать, т.к. установлена цепочка принадлежности: (3) человек-ключ-пакет

Зафиксировали
источник
BespalePhone
Теперь давайте развернем это все на практике (и немного на исторической перспективе - в скобках будет год создания/опубликования первой версии протокола/алгоритма)

Начнем с  ассиметричных вариантов🗝🔑

На сегодняшний день существует лишь два комплексных ↪️↩️ решения, о которых вообще стоит упоминать, и то вскользь:

1. PGP (1991)
pgp
- это классический е2е протокол, вот прям для двух собеседников - людей, изначально создавался для общения по имейлу вообще
Реализация ↪️↩️ в лоб:
aa и bb создали себе по паре 🗝🔑, обменялись открытыми🗝, с помощью них шифруют исходящие пакеты, а входящие - ДЕшифруют с помощью закрытых🔑

2. SSL/TLS  (1995/1999)
протокол tls - есть развитие (продолжение, дочка) протокола ssl, и строго технически говоря: все это е2е, т.к. обеспечивает шифрование из-конца-в-конец, но есть нюанс😁:
В данном случаем одним из концов будет сервер, потому что ssl/tls - это протокол шифрования клиент-сервер, это тот самый протокол, который дает s, в конце https
Поэтому надо понимать ❗️
да, этот протокол позволяет безопасно общаться с сервером, но на самом сервере - все будет в открытом виде, поэтому для aa и bb - это не безопасно, не е2е, думаю уловили😏
Реализация ↪️↩️ в данном случае частичная: ассиметрично🗝🔑 шифруется только одноразовый (на одну сессию) симметричный🔑 ключ, а уже с помощью него шифруются все дальнейшие пакеты

В основе этих 2  ↪️↩️ протоколовпротоколов шифрования (pgp/tls) лежит базовый ↪️↩️алгоритмалгоритм шифрования - rsa (1977)
Базовый
и алгоритм означает что rsa - это именно про умножить, возвести в степень, поменять местами, отнять, прибавить - т.е. именно зашифровать, превратить читаемое в нечитаемое, сугубо математический алгоритм
Протокол
же (шифрования) - это уже про то как, куда, кому, сколько, когда - т.е. окружение алгоритма

Это разделение на алгоритм и протокол - весьма условное, его можно оспорить, кто-то называет свои протоколы алгоритмами, и наоборот, но мы будем для удобства пользоваться такой терминологией:
алгоритм - математическая суть
протокол - применение/окружение/реализация алгоритма

И если говорить о 2 указанных выше протоколах (pgp и tls), то базово, благодаря алгоритму rsa - это надежно
То есть один условный перехваченный пакет без ключа расшифрован не будет
Но это один и условный и без ключа

Рассмотрим проблемы комплексных↪️↩️решений
Ну первая и очевидная проблема rsa - скорость
rsa - это очень медленно, именно поэтому в ssl/tls он используется частично - только для работы с маленькими файлами (ключами), а основная сессия (видео/картинки/звук - большие файлы) уже шифруется по более быстрому 🔄симметричному алгоритму
Но скорость - лишь технический момент, есть проблемки и посерьезнее

Основная проблема pgp - (3) правдоподобное отрицание:
(2) человек-посередине будет собирать и копить пакеты уже точно зная, что они наши - ключ то 🗝ПУБЛИЧНЫЙ, к тому же ПОСТОЯННЫЙ
В один прекрасный день он соберет достаточно, после чего отправит к нам группу специалистов по крипто-ректальному-термо-анализу, получит наш закрытый🔑 ключ и расшифрует накопленные пакеты в 100% привязке к нашей грустной харе - печалька получается
[*печально-забавный момент: в деле "сети", фигуранты которого активно пользовались pgp, даже не дошло до этого этапа - до необходимости правдоподобного отрицания..
не пришлось, обошлись без пакетов, ключей и прочей хуеты
сугубо крипто-ректальное воздействие, результирующее в показаниях на бумаге..
pgp, даже не дошло до этого этапа - до необходимости правдоподобного отрицания..
не пришлось, обошлись без пакетов, ключей и прочей хуеты
сугубо крипто-ректальное воздействие, результирующее в показаниях на бумаге.. к слову о взломе хиаоми]

к слову о взломе хиаоми]

Резюмируя по pgp:
✔️надежно зашифрует пакеты, но и только
❗️постоянный, известный всем ключ - жесткое палево: мусора скопят пакеты, выпытают ключ, подошьют факты в дело
источник