


А
Size: a a a
2022 January 05
KP
Я месяц назад сдавал CKA. В принципе это почти одно и то же, что и CKAD. Готовился месяца три. Но во-первых, я никуда не торопился. Во-вторых, проходной балл - 66 и его набрать совсем не сложно. То есть я мог так не усердствовать (в итоге набрал 90)
RR
Раз пошла тема (простите за оффтоп)
На тестовой сдаче killer.sh аналогичен тому, что на самом экзамене?
Жутко тормозящая хрень просто
На тестовой сдаче killer.sh аналогичен тому, что на самом экзамене?
Жутко тормозящая хрень просто
KP
У меня killer.sh не тормозил. Вопросов там больше и они сложнее.
HN
месяц, ещё неделю погоняла итоговые тесты у этого самого популярного преподавателя с udemy по cka/ckad
KT
А зачем оно?
KT
Т.е. для какого рода запросов? Изнутри или снаружи?
А
мне нужна своя урла для ECR. а не aws_account_id.dkr.ecr.region.amazonaws.com. Так как в стандартной урле есть указание региона. Нужно иметь способ быстро изменить целевое реджистри в случае отказа ECR в определенном регионе
KT
🤔я в отпуске, ресерчить не смогу, но есть мысль затащить р53 снейм с хелсчеками
А
но судя по https://github.com/aws/containers-roadmap/issues/299 ( если кому не лень читать) это как-то возможно
OT
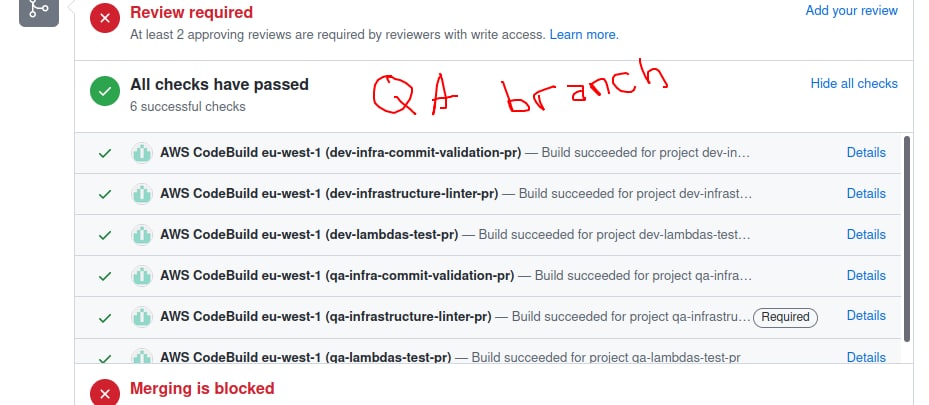
всем привет)
есть интересный вопрос,
сделал чеки на ПРы в гитхабе для dev и qa веток.
проблема в том, что когда с одной фиче бренчи открыть два ПРа в дев и куа, то чеки дублируются,
чеки хоть и в одном кодбилде, но отличаются в зависимости от веток.
проблема в том, что если чек красный на куа, он дублируется и блокает ПР в дев.
можно ли избавиться от этого дублирования?
есть интересный вопрос,
сделал чеки на ПРы в гитхабе для dev и qa веток.
проблема в том, что когда с одной фиче бренчи открыть два ПРа в дев и куа, то чеки дублируются,
чеки хоть и в одном кодбилде, но отличаются в зависимости от веток.
проблема в том, что если чек красный на куа, он дублируется и блокает ПР в дев.
можно ли избавиться от этого дублирования?
AA
Привет всем. Помогите решить вопрос, ввиду малого у мня опыта с авс:
Создал в ECR репозитории, завел пользователя, скопировал у него aws_access_key_id и aws_secret_access_key, в aws-cli выполнил aws configure, все ввел, и когда выполняю команду
aws ecr get-login-password --region eu-central-1 | docker login --username AWS --password-stdin <my-repo>
в ответ получаю ошибку
Создал в ECR репозитории, завел пользователя, скопировал у него aws_access_key_id и aws_secret_access_key, в aws-cli выполнил aws configure, все ввел, и когда выполняю команду
aws ecr get-login-password --region eu-central-1 | docker login --username AWS --password-stdin <my-repo>
в ответ получаю ошибку
An error occurred (AccessDeniedException) when calling the GetAuthorizationToken operation: User: arn:aws:iam::55555:user/github-actions-ecr-access is not authorized to perform: ecr:GetAuthorizationToken on resource: * because no identity-based policy allows the ecr:GetAuthorizationToken action
Error: Cannot perform an interactive login from a non TTY device
G
У юзера есть прикрепленные к нему IAM policy в которых должны быть прописаны нужные пермишены к ecr
AA
Спасибо, помогло