Уточните пожалуйста, покрывает ли решение MaxPatrol SIEM AIO (All-In-One) пункты перечня ФСТЭК:
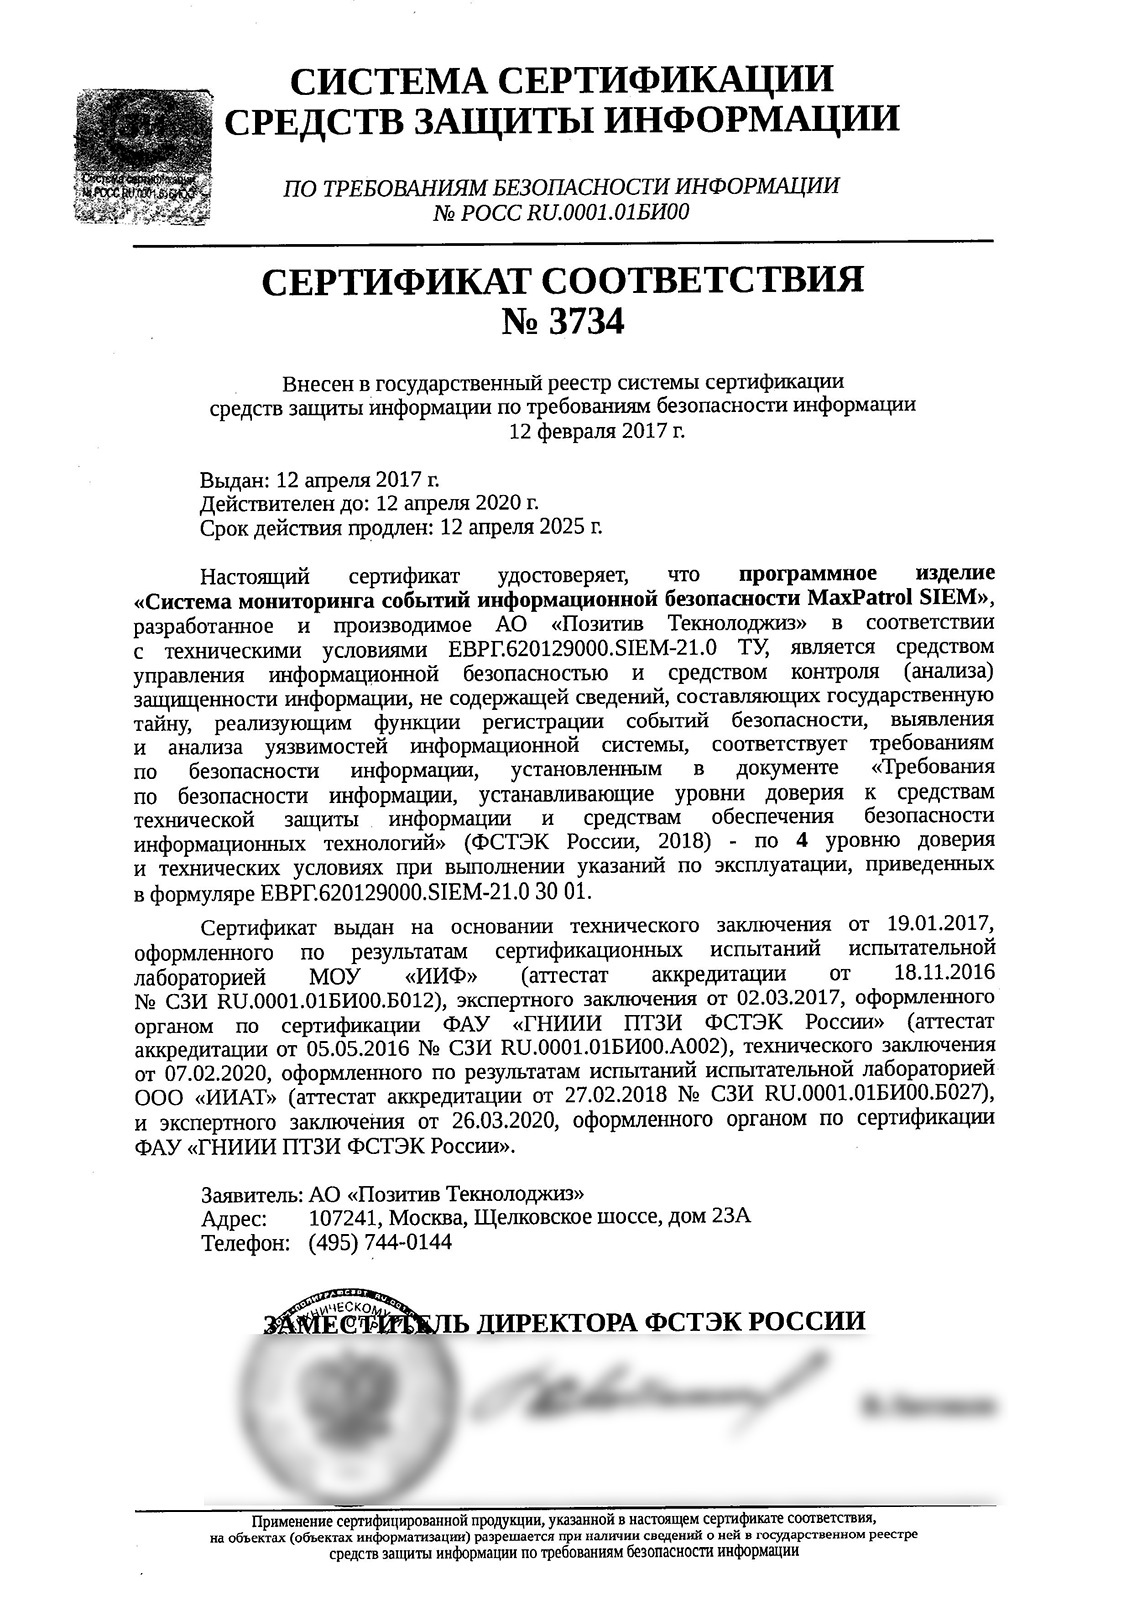
24. Автоматизированный сбор и анализ информации, поступающей из различных источников, об угрозах безопасности информации. Должны иметь формуляры, оформленные разработчиками (производителями) данных средств; 25. Автоматизированный сбор, анализ и корреляция данных о событиях безопасности информации, регистрируемых компонентами информационных систем, идентификация по заданным индикаторам типовых инцидентов информационной безопасности и их локализация. Должны иметь сертификаты соответствия ФСТЭК России; 26. Автоматизированная регистрация информации об инцидентах информационной безопасности информационных систем, предоставление рекомендаций по реагированию на них, формирование и модификация шаблонов инцидентов информационной безопасности, в том числе рекомендаций по реагированию на них. Должны иметь формуляры, оформленные разработчиками (производителями) данных средств.
Всем привет! А кто-нибудь делал, например, чтоб с WEF (АД) пулять логи на nx-log server, а оттуда пулять в СИЕМ и чтоб все было в порядке с парсингом потом?😊
Добрый день. Краткое описание продукта есть тут: https://www.ptsecurity.com/upload/corporate/ru-ru/products/mpsiem/PT-Sec-Int-Portal-Product-Brief-rus.pdf Продукт разрабатывался как инструмент оценки эффективности Incident managment'а и может показать свой функционал в случае если вы используете MaxPatrol SIEM по полной и работаете в нем с инцидентами и их статусами. Или инциденты обрабатываются во внешней системе, но все статусы синхронизируются в MaxPatrol SIEM. Свяжитесь со мной на следующей неделе и мы совместно поймем чем продукт будет вам полезен.
В режиме Compliance может. Надо создать свой стандарт, и добавить туда соответствующую контроль (поиском находится). И затем задать в переменных требуемую контрольную сумму.